


Una checklist per verificare che non sei a un passo da una sanzione.
Registrare le chiamate non significa automaticamente conformità. Quasi tutte le organizzazioni registrano le loro chiamate, ma molte meno possono dimostrare chi ha ascoltato cosa, quando lo ha ascoltato, e che il file non è mai stato alterato. Quel divario si vede solo nel momento peggiore: un audit, una contestazione, una richiesta dell’interessato. A quel punto o sei conforme o non lo sei.
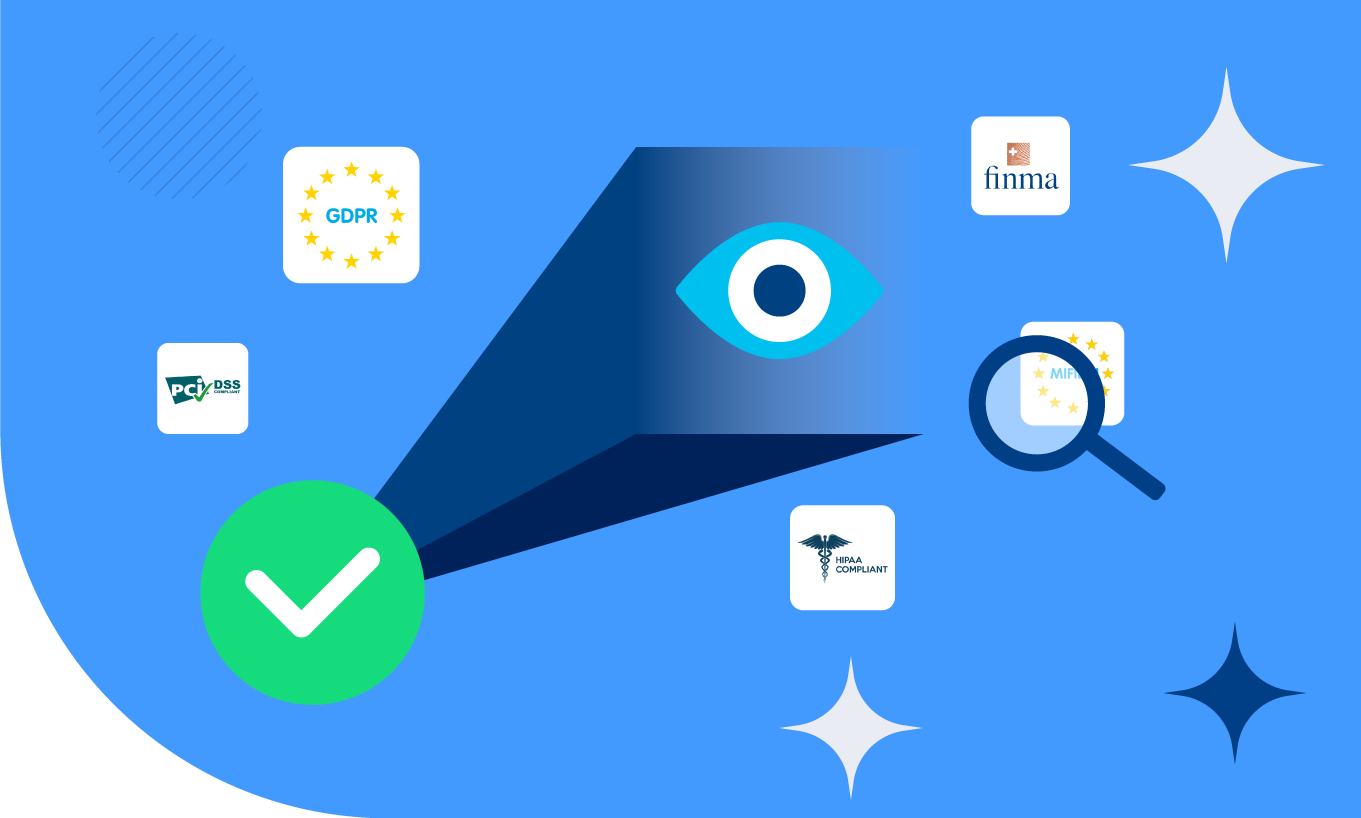
La non conformità si misura in sanzioni. GDPR: fino a 20 milioni di euro. PCI-DSS: 1,5 milioni. HIPAA: 1,5 milioni. MiFID II: 5 milioni. Questa checklist copre i dieci requisiti che separano un archivio di registrazioni da un rischio di compliance.
Cosa scoprirai in questa checklist
Questa guida divide la compliance in quattro aree:
- Ciò che viene registrato. Registrazione always-on e on-demand, Recording Filters e retention configurabile: conservi solo quello che le regole richiedono.
- Chi accede. Accessi basati sui ruoli, audit trail e legal hold: dimostri chi ha ascoltato cosa, e quando.
- Cosa puoi provare. Crittografia, rilevamento delle manomissioni e redaction automatica: il tuo archivio regge a un audit o a una contestazione.
- Esperienza utente. Accesso nativo da Webex e Teams, in qualsiasi deployment: il sistema che le persone usano davvero è coperto dalla compliance.
Per ogni area, trovi il requisito, perché è richiesto, e l’unica domanda da fare al fornitore per verificare che ce l’abbia.
Perché la compliance non può aspettare
Quattro normative convergono sullo stesso requisito: ogni conversazione deve essere registrata, conservata in modo sicuro e recuperabile. Ma non sono d’accordo su finestre di retention, minimizzazione dei dati e prova di audit. Una piattaforma costruita per uno standard non può soddisfarle tutte e quattro.
Questa checklist si basa sui dieci requisiti comuni a tutte e quattro. Se il tuo fornitore li rispetta tutti e dieci, il tuo archivio di registrazioni regge di fronte a qualunque di queste normative.